آخرین مطالب
استاد دانشگاه علوم و تحقیقات در گفتوگو با آناتک:
اینترنت گوشی آلوده به بدافزار را قطع کنیم یا سراغ ریست برویم
کُندشدن گوشی، نمایش رفتارهای غیرعادی یا نگرانی از دسترسی یک برنامه به اطلاعات شخصی، کاربر را با یک پرسش جدی روبهرو میکند که آیا تلفن همراه آلوده شده است؟ برای جلوگیری از سرقت اطلاعات چه اقدامی باید انجام داد؟ از قطع اینترنت و تغییر رمز حسابها تا بازنشانی کارخانه، هر تصمیم نادرست میتواند بازیابی اطلاعات را دشوارتر کند. شناخت تفاوت میان نشانههای مشکوک و آلودگی واقعی، نخستین قدم برای مدیریت این وضعیت است.
گزارش تازه دلویت از رفتار دیجیتال بریتانیاییها
آیا هوش مصنوعی به جای انسان پذیرفته شده است؟
۶۳ درصد از مصرفکنندگان بریتانیایی دستکم یکبار از هوش مصنوعی استفاده کردهاند، اما فقط ۱۰ درصد هر روز سراغ آن میروند؛ همزمان، بخشی از کاربران هنوز پاسخهای AI را بیخطا میدانند. گزارش تازه Deloitte از تغییر رفتار دیجیتال مردم، نگرانی درباره شبکههای اجتماعی و مقاومت در برابر جایگزینی خلاقیت انسانی با هوش مصنوعی پرده برمیدارد و به این پرسش پاسخ میدهد که آیا هوش مصنوعی به جای انسان پذیرفته شده است یا خیر.
شرکتهای فروش اطلاعات از دادههای سلامت کاربران پول درمیآورند
دیدن وضعیت سلامت کاربران، نیازی به دسترسی به پرونده پزشکی ندارد؛ کافی است گوشیشان بداند به کدام بیمارستان یا مرکز درمانی رفتهاند. در گزارشی تازه از واشنگتنپست شرکتهای دلال داده با ردیابی موقعیت مکانی کاربران و پیوند دادن آن به اطلاعات دیگر، از وضعیت حساس سلامت افراد سرنخ میسازند و این اطلاعات را به ابزاری برای تبلیغات هدفمند، حتی تبلیغ درمانهای جعلی تبدیل میکنند.
با فرار متا از محاکمه، پرونده اعتیاد نوجوانان به اسنپچت رسید
متا با توافق در پرونده شکایت از شبکههای اجتماعی، از محاکمه درباره اعتیاد نوجوانان گریخت و حالا اسنپچت تنها شرکتی است که باید در دادگاه آمریکا به اتهام طراحی قابلیتهای اعتیادآور و آسیب به سلامت روان کاربران نوجوان پاسخ دهد. آیا این محاکمه میتواند مسؤولیت شبکههای اجتماعی در قبال سلامت روان نوجوانان را روشن کند؟
شکست تاریخی غولهای شبکه اجتماعی در دادگاه
دادگاه بریتانیا اعتراض متا، تیکتاک و ایکس در یکی از نخستین آزمونهای جدی قانون ایمنی آنلاین را رد کرد و سه غول شبکههای اجتماعی در دادگاه شکست خوردند. این رای مسیر نظارت بر عملکرد پلتفرمها را هموارتر کرد و حالا هر سه باید در برابر درخواست اطلاعاتی نهاد ناظر درباره مدیریت محتوای آسیبزا پاسخگو باشند.
اینستاگرام میخواهد جای یوتیوب را هم بگیرد
اینستاگرام بعد از سالها تمرکز بر ویدئوهای کوتاه، حالا سراغ ویدئوهای ۹۰ دقیقهای رفته و وارد رقابتی جدی با یوتیوب شده است. این رقابت دیگر فقط بر سر ویدئوهای کوتاه و سرگرمکننده نیست و زمان تماشای کاربران و سهم تولیدکنندگان محتوا را هدف گرفته است و میخواهد مسیر تولید محتوا در این شبکه اجتماعی را تغییر دهد.
یک روانشناس در گفتوگو با آناتک:
چگونه اینستاگرام حواسپرتی را به نشانه ADHD تبدیل میکند
آیا تا به حال با دیدن یک پست روانشناسی به خودتان شک کردهاید؟ شاید حواسپرتی یا فراموشکاریتان را نشانه ADHD دانسته باشید؛ اما مرز رفتار عادی با اختلال کجاست و چه کسی صلاحیت تشخیص آن را دارد؟
نسل Z به دنبال راه نجات از اعتیاد دیجیتال است
نسلی که با شبکههای اجتماعی بزرگ شده، حالا بیش از گذشته از آن فاصله میگیرد. جوانان نسل Z با حذف اپلیکیشنها، استفاده از ابزارهای محدودکننده گوشی و حتی کنار گذاشتن تلفنهای هوشمند، میکوشند زمان و روابط اجتماعی خود را از چرخه اسکرول بیپایان پس بگیرند؛ روندی که همزمان به رونق صنعت سمزدایی دیجیتال و پرسشهایی درباره نقش پلتفرمها در وابستگی کاربران دامن زده است.
آناتک بررسی میکند؛
راه تازه هکرها برای سرقت حساب کاربران چیست؟
صفحات جعلی ورود که پیشتر با نشانههای آشکار فیشینگ قابلشناسایی بودند، حالا با کمک هوش مصنوعی مولد به نسخههایی باورپذیر از درگاههای معتبر تبدیل شدهاند؛ صفحاتی که میتوانند رمز عبور، کدهای احراز هویت چندمرحلهای و نشستهای فعال کاربران را سرقت کنند و راه را برای تصاحب حسابهای سازمانی هموار سازند.
پژوهشگران از فعالیت مشکوک یک شرکت اسرائیلی در بیش از ۱۰۰ کشور خبر میدهند
ردپای یک شرکت جاسوسی رژیم اسراییل در ردیابی کاربران استارلینک مشاهده شده است
کاربران استارلینک در بیش از ۱۰۰ کشور، از جمله مناطقی که استفاده از این اینترنت ماهوارهای در آنها ممنوع یا محدود است، در معرض ردیابی احتمالی از مسیر تبلیغات آنلاین قرار گرفتهاند. این موضوع را پژوهشگران امنیت سایبری علیه یک شرکت فناوری تبلیغات اسرائیلی مطرح کردهاند و بار دیگر نشان میدهد رژیم اسرائیل به دنبال ردیابی کاربران اینترنت ماهوارهای بوده است که با عنوان سازوکار تبلیغات دیجیتال شناخته شده؛ اما کاربرد جاسوسی دارد.
احراز سن در شبکه اجتماعی چگونه حریم خصوصی کاربران را نقض میکند
احراز سن در اینترنت با هدف محافظت از کودکان در برابر محتوای نامناسب گسترش یافته است؛ اما روشهایی مانند اسکن چهره و بررسی مدارک هویتی، نگرانی تازهای درباره حریم خصوصی کاربران ایجاد کرده است. حالا پرسش این است که آیا امنتر کردن اینترنت برای کودکان، به قیمت کاهش جمعآوری اطلاعات شخصی کاربران و کاهش حریم خصوصی تمام میشود؟
باتهای اینترنتی ۷۶ درصد پاسخهای یک نظرسنجی را جعل کردند
بیش از ۹۰ هزار پاسخ جعلی، یک نظرسنجی عمومی دولت بریتانیا درباره محدودیت فروش ویپهای یکبارمصرف را هدف گرفتند که ۷۶ درصد کل پاسخهای ثبتشده را تشکیل میداد و میتوانست تصویری وارونه از نظر شهروندان درباره یک تصمیم سلامت عمومی بسازد. پژوهشگران این اتفاق را نمونهای از مداخله گسترده باتها در یک مشاوره رسمی سیاستگذاری سلامت میدانند.
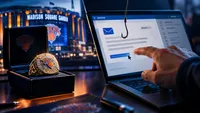
وعده حلقه قهرمانی، تله امنیتی از آب درآمد
شرکتها برای سنجش آمادگی کارکنان در برابر حملات سایبری، گاهی ایمیلهای فریبنده طراحی میکنند. حلقه قهرمانی رایگان، نام کارکنان روی جواهر و انتخاب میان دو طرح؛ ایمیلی که برای کارکنان نیویورک نیکس فرستاده شد، همه نشانههای یک هدیه ویژه را داشت؛ اما کلیک روی لینک، ماجرا را به آزمون فیشینگ تبدیل کرد و کارکنان را به آموزش اجباری امنیت سایبری فرستاد.
یک خواننده آمریکایی ۶ سال به لپتاپ خود دست نزد
هری استایلز میگوید لپتاپش حدود ۶ سال است از کار افتاده و حتی نمیداند شارژرش کجاست. این اعتراف در گفتوگو با تام یورک موجی از شوخی و انتقاد به راه انداخت، اما پشت این روایت بامزه، پرسشی جدی درباره زندگی دیجیتال قرار دارد؛ در عصری که بشر برای کار و زندگی به فناوری وابسته است، کنار گذاشتن آن انتخابی شخصی است یا امتیازی که همه از آن برخوردار نیستند؟ آیا بینیازی از ابزارهای دیجیتال نشانه رفاه است یا راهی برای فرار از دردسرهای زندگی مدرن؟
یک کارشناس IT در گفتوگو با آناتک توضیح میدهد
دسترسی روت چگونه امنیت گوشی را به خطر میاندازد
با گسترش استفاده از گوشیهای هوشمند، امنیت این دستگاهها به یکی از دغدغههای مهم کاربران تبدیل شده است؛ بهویژه زمانی که پای تغییر تنظیمات پیشفرض و دسترسی به بخشهای حساس سیستمعامل به میان میآید. در چنین شرایطی، شناخت سازوکارهای امنیتی اندروید و محدودیتهایی که برای محافظت از اطلاعات کاربران در نظر گرفته شده، اهمیت بیشتری پیدا میکند.
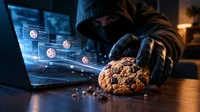
هکرها برای ورود به حساب کاربران کوکی میدزدند
۵۲ میلیارد کوکی در دادههای سرقتشده شناسایی شدهاند که طی یک سال منتهی به ژوئن در فضای مجازی گردش داشتهاند. این رقم که شرکت امنیت سایبری NordVPN گزارش کرده، ابعاد یکی از روشهای کمتر شناخته شده سرقت حسابهای اینترنتی را نشان میدهد که در آن، مجرم بهجای شکستن رمز عبور، کلید دیجیتالی ورود به نشست فعال کاربر را میرباید. تهدیدی که حتی احراز هویت دومرحلهای در برابر آن مصون نیست.
قانون سختگیرانه هم نتوانست کودکان را در شبکههای اجتماعی ایمن کند
۹ ماه پس از اجرای الزامات سختگیرانه قانون ایمنی آنلاین بریتانیا، کودکان همچنان با محتوای خشونتآمیز، خودآزاری، اختلالات خوردن، نژادپرستی و آزار اینترنتی روبهرو هستند. گزارش تازه نهاد ناظر بر ارتباطات این کشور نشان میدهد سهم کودکانی که محتوای آسیبزا میبینند، تغییر معناداری نکرده است؛ این موضوع بار دیگر نقش الگوریتمهای پیشنهاد محتوا و مسؤولیت پلتفرمهای اجتماعی را زیر سوال میبرد.
عضو هیأت علمی دانشگاه علوم و تحقیقات در گفتوگو با آناتک:
اثر انگشت، چهره یا رمز عبور؛ کدام قفل دیجیتال امنیت بیشتری دارد
اثر انگشت و تشخیص چهره، ورود به حسابهای دیجیتال را سریعتر کردهاند اما آیا این روشها از رمز عبور متنی، پین (رمز عددی) یا الگو امنتر است؟ پاسخ، به نوع اطلاعاتی که از آن محافظت میشود، شیوه پیادهسازی فناوری و امکان استفاده همزمان از چند لایه امنیتی بستگی دارد. رمز عبور ضعیف، اطلاعات بیومتریک و کدهای تایید هرکدام محدودیتهای خاص خود را دارند؛ به همین دلیل، انتخاب یک روش واحد برای تمام حسابها تصمیم دقیقی نیست. برای اطلاعات متفاوت کدام نوع قفل مناسب است؟
بازگشت به زندگی روزمره
همهچیز ارزش پستشدن در اینستاگرام را ندارد
گاهی آدمها وسط یک سفر فراموشنشدنی، بهجای لذتبردن از منظره، به این فکر میکنند که عکسشان چند لایک میگیرد. بعضی کاربران حالا از تصمیمی متفاوت حرف میزنند؛ کنارگذاشتن اینستاگرام برای بازپسگرفتن زمان، آرامش و لحظههایی که قرار نیست به محتوایی برای نمایش به دیگران تبدیل شوند. اما پشت این تصمیم شخصی، پرسشی بزرگتر درباره رابطه ما با شبکههای اجتماعی قرار دارد: چه زمانی ثبت زندگی جای زندگیکردن را میگیرد؟
پشتپرده اپلیکیشنهایی با وعده تعقیب مخفیانه افراد
شماره تلفن بدهید، همهچیز را درباره او پیدا کنید
تبلیغاتی در شبکههای اجتماعی و اپلیکیشنهای مختلف کاربران را وسوسه میکند تا تنها با واردکردن شماره تلفن یا نام یک فرد، موقعیت مکانی، پیامهای خصوصی و حتی تصاویر حذفشده او را پیدا کنند؛ اما بررسی شرکت امنیت سایبری بیتدیفندر چیز دیگری نشان میدهد. اگر بسیاری از این وعدهها واقعی نیستند پس هدف چیست؟ چه چیزی پشت این وعدهها قرار دارد؟