یادداشت؛

رئیس دانشگاه آزاد اسلامی بندرجاسک:

حجت الاسلام و المسلمین پناهیان:

برنده جایزه مغز و استاد علوم اعصاب دانشگاه نیویورک در گفتوگو با آناتک:
حمله سایبری به سامانه هشدار هوایی اوکراین؛ ارسال پیامهای جعلی درباره حمله هستهای و شیمیایی
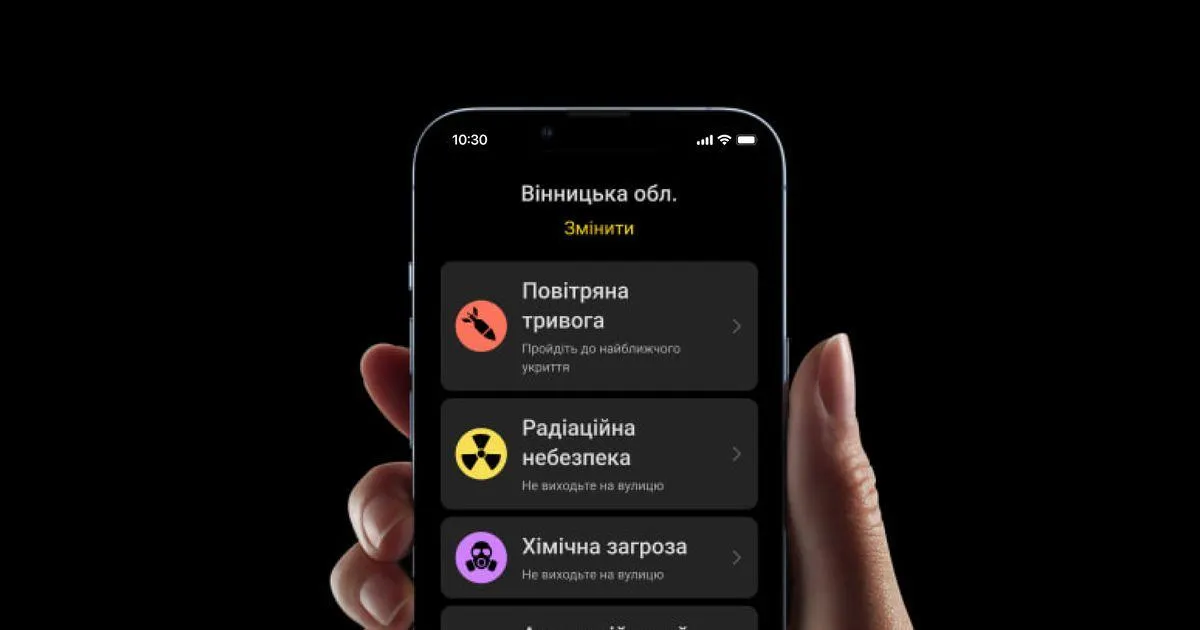
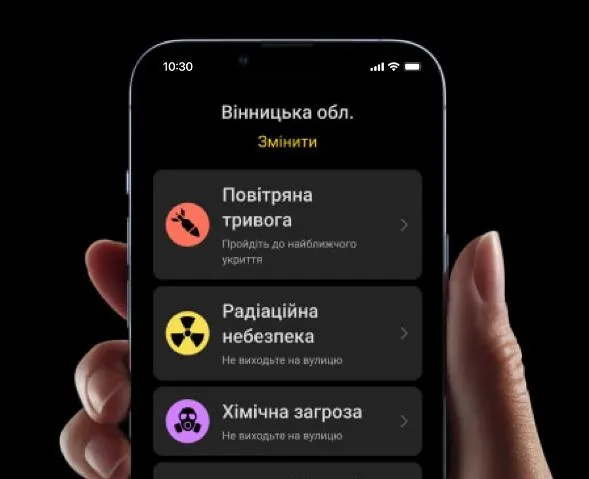
به گزارش خبرگزاری آنا، نیروی هوایی اوکراین اعلام کرد اپلیکیشن رسمی «Air Alert» در اول نوامبر ۲۰۲۶ هدف حمله سایبری قرار گرفت و برای مدت کوتاهی هشدارهای غیرواقعی درباره وقوع حملات هستهای و شیمیایی در کییف و برخی مناطق دیگر این کشور منتشر کرد.
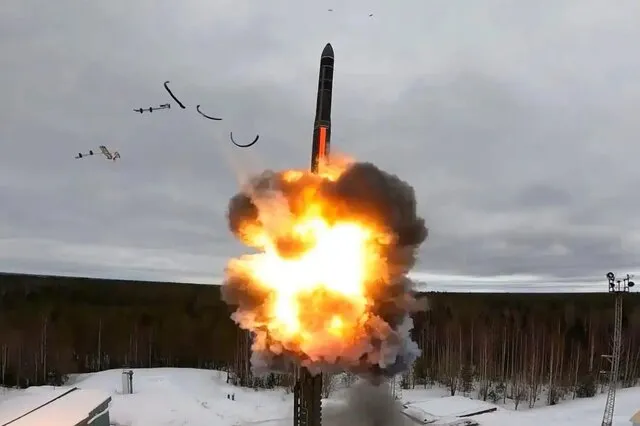
بر اساس گزارش رسانههای اوکراینی، کاربران تلفنهای همراه پیامهایی درباره خطر تشعشعات رادیواکتیو، احتمال حمله شیمیایی، درگیریهای خیابانی و حتی استفاده روسیه از موشک هایپرسونیک «اورشنیک» دریافت کردند.
نیروی هوایی اوکراین با تأیید اختلال در سامانه هشداردهی، اعلام کرد: هیچ تهدید تشعشعی وجود ندارد و شهروندان باید آرامش خود را حفظ کرده و اطلاعیههای رسمی این نهاد را دنبال کنند.
مرکز مقابله با اطلاعات جعلی اوکراین نیز اعلام کرد اطلاعات منتشرشده در اپلیکیشن درباره سطح تهدیدها با واقعیت مطابقت ندارد. مقامهای اوکراینی همچنین از شهروندان خواستند از بازکردن پیوندهای مشکوک ارسالشده در پیامهای هشدار خودداری کنند.
به دنبال این حمله، آژیرهای هشدار در برخی مناطق به صدا درآمد و پیامهای جعلی برای تلفن همراه شهروندان و خبرنگاران ارسال شد. وزارت تحول دیجیتال اوکراین نیز از توقف موقت فعالیت اپلیکیشن خبر داد؛ با این حال، سایر مسیرهای اطلاعرسانی عمومی و سامانههای آژیر شهری همچنان فعال باقی ماندند.
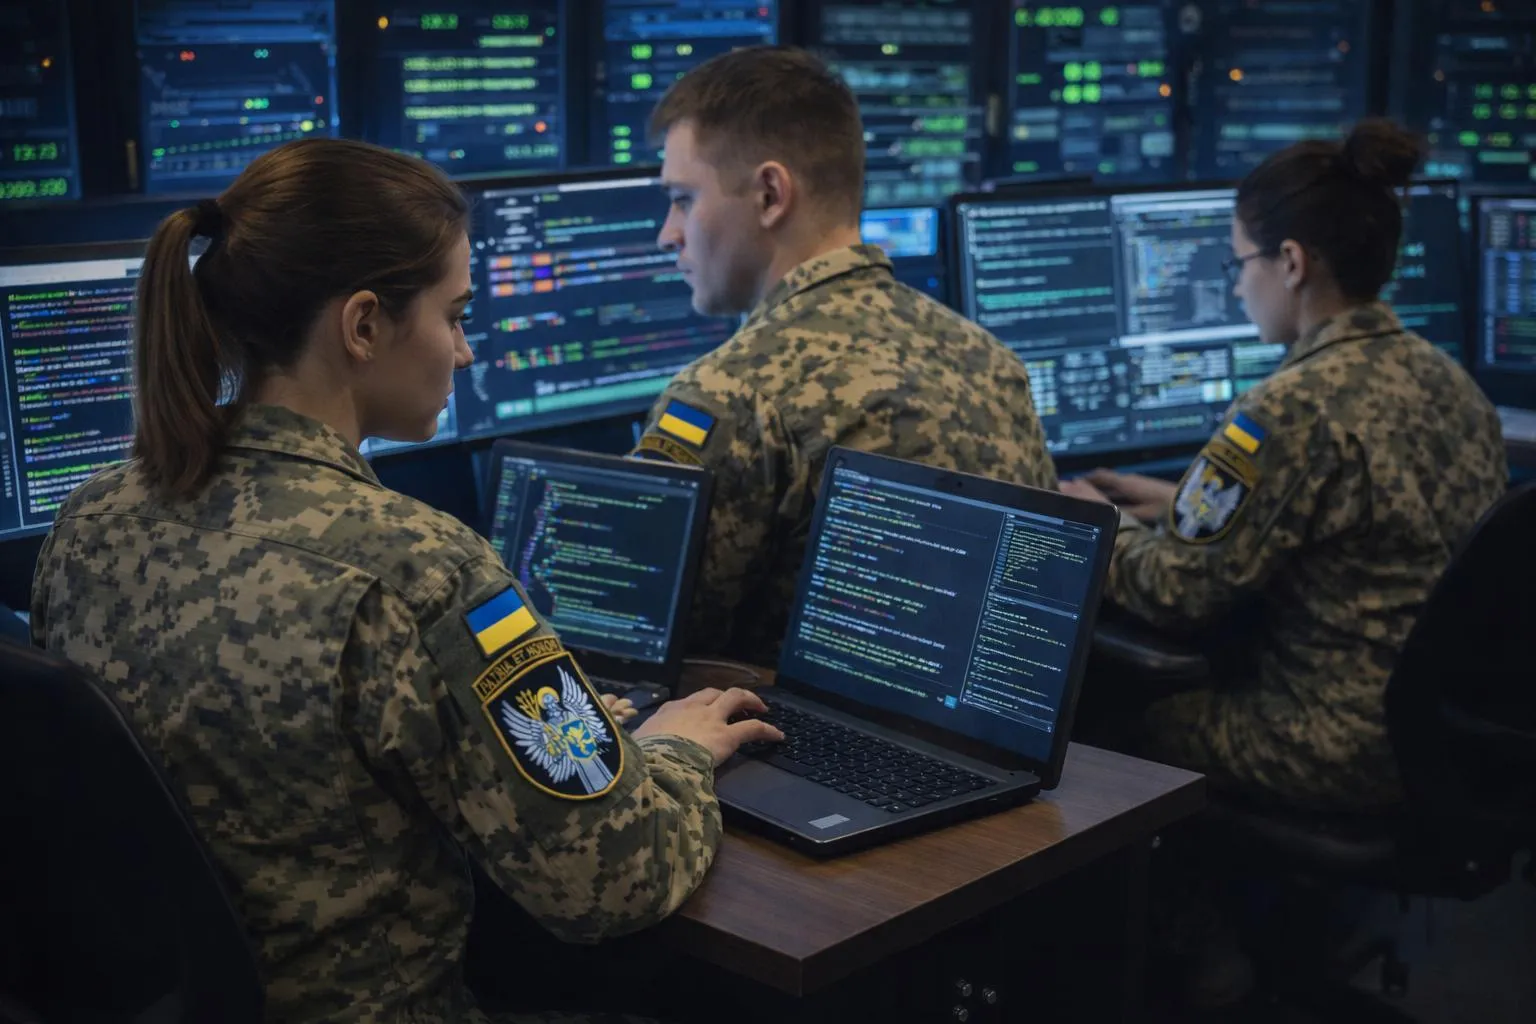
مرکز ارتباطات راهبردی اوکراین، موسوم به «SPRAVDI»، روسیه را مسئول این حمله معرفی کرد؛ با این حال، تاکنون شواهد مستقلی برای تأیید قطعی عاملان حمله منتشر نشده است.
نکته قابل توجه آن است همزمان با اعلام حمله سایبری به سامانه هشدار اوکراین، وزارت شرایط اضطراری روسیه نیز از حمله گسترده سایبری به اپلیکیشن اطلاعرسانی خود خبر داد. این وزارتخانه اعلام کرد مهاجمان از طریق سامانه مذکور اطلاعات جعلی درباره وضعیت اضطراری منتشر کردهاند.
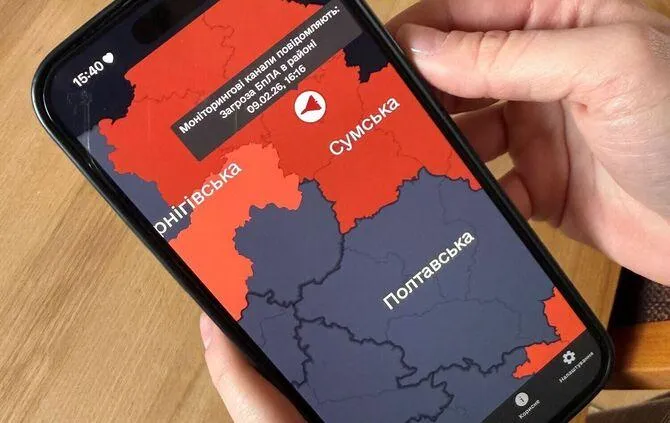
در حال حاضر مشخص نیست دو حمله سایبری به سامانههای هشداردهی روسیه و اوکراین ارتباط مستقیمی با یکدیگر داشتهاند یا خیر.
در میان پیامهای جعلی منتشرشده در اپلیکیشن هشدار هوایی اوکراین، ادعایی درباره استفاده روسیه از موشک هایپرسونیک «اورشنیک» نیز وجود داشت.
این موضوع از اهمیت ویژهای برخوردار است؛ زیرا اورشنیک یکی از تسلیحات موشکی جدید روسیه محسوب میشود و مسکو پیشتر از آن در حمله به اهدافی در اوکراین استفاده کرده است.
گنجاندن نام این موشک در پیام جعلی، میتوانست سطح نگرانی عمومی را افزایش دهد؛ بهویژه در شرایطی که شهروندان اوکراینی به دریافت هشدارهای فوری درباره حملات موشکی و پهپادی عادت کردهاند.
در واقع، استفاده از نام تسلیحات راهبردی در پیامهای جعلی میتواند باعث شود شهروندان میان تهدید واقعی و عملیات فریب اطلاعاتی دچار سردرگمی شوند.
مقامهای محلی اوکراین پس از شناسایی اختلال در اپلیکیشن هشدار هوایی، درباره احتمال سوءاستفاده از این وضعیت برای اجرای عملیات فیشینگ نیز هشدار دادند.
فرماندار منطقه وینیتسیا از شهروندان خواست روی پیوندهای مشکوک موجود در پیامها کلیک نکنند.
فیشینگ یکی از روشهای متداول حملات سایبری است. مهاجمان در این روش با جعل هویت نهادهای رسمی یا ارسال پیامهای اضطراری، کاربران را به بازکردن پیوندهای آلوده و افشای اطلاعات شخصی ترغیب میکنند.
در شرایط جنگی، استفاده از پیامهای جعلی درباره حملات موشکی، شیمیایی یا هستهای میتواند ابزار مناسبی برای سوءاستفاده از اضطراب عمومی باشد.
انتهای پیام/