یادداشت؛

یادداشت


امنیت سایبری از رفتار اجتماعی شروع میشود
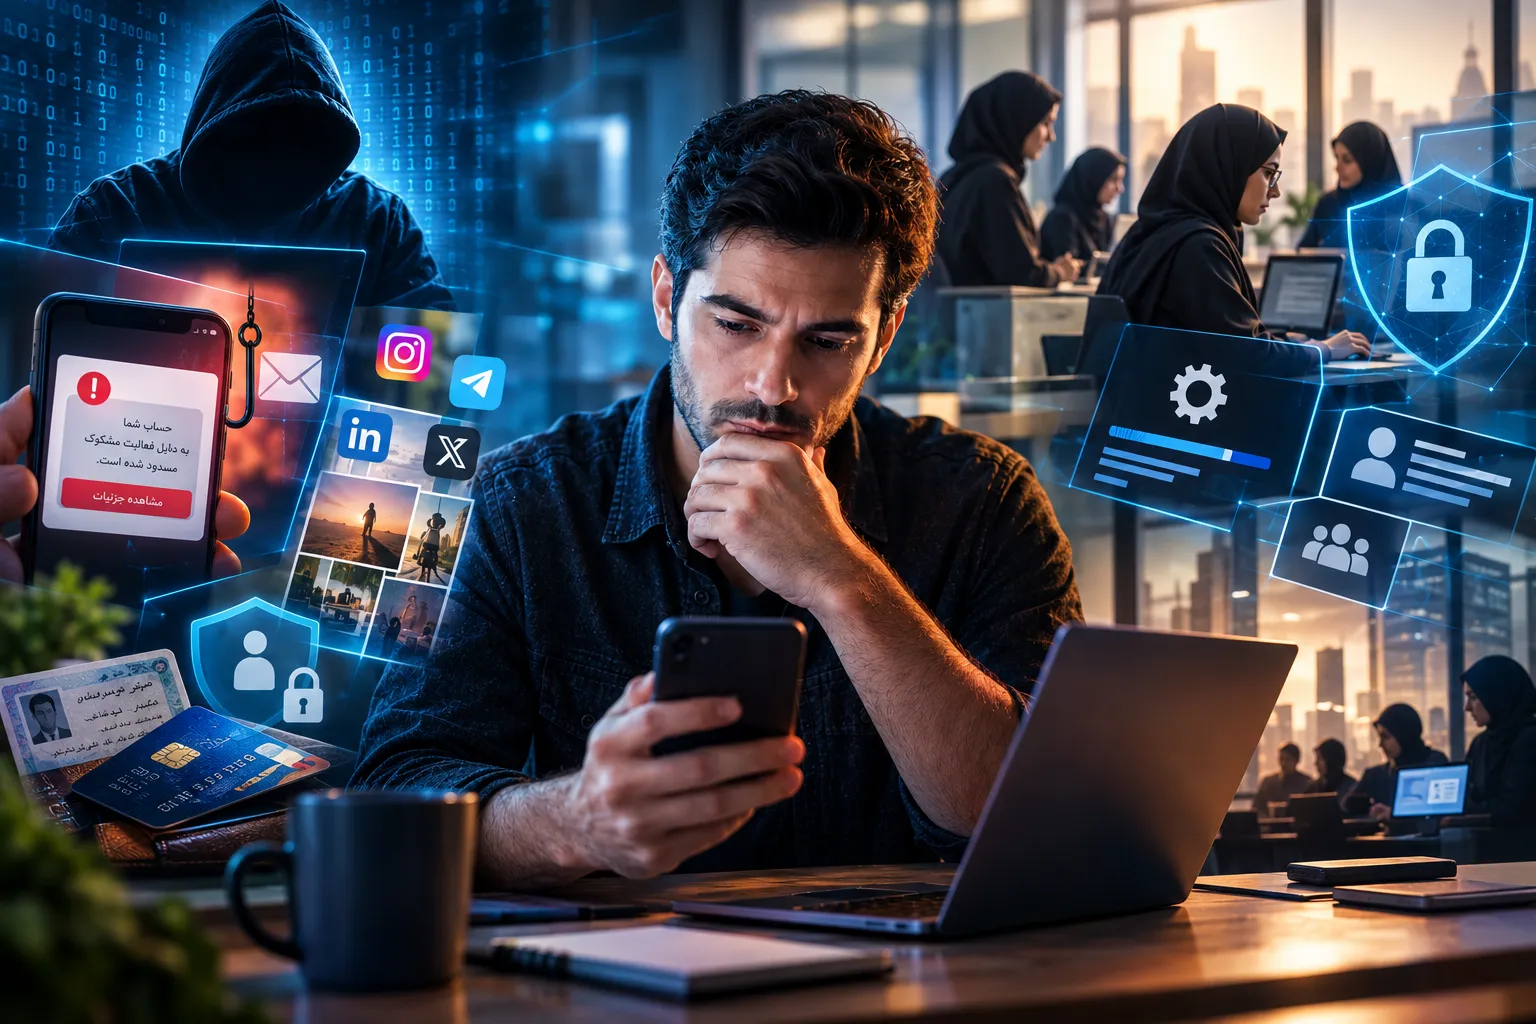

امنیت سایبری در ذهن کاربران با مفاهیمی مانند آنتیویروس، رمز عبور، بهروزرسانی نرمافزار و لینکهای مشکوک گره خورده است؛ اما بخش مهمی از آسیبپذیریهای دیجیتال، نه از ضعف یک نرمافزار، بلکه از رفتار انسانها، نوع اعتماد آنها و شیوه تعاملشان با محیط دیجیتال ناشی میشود.
کاربر امکان دارد از یک آنتیویروس استفاده کند، نرمافزارهای خود را بهروز نگه دارد و حتی نسبت به لینکهای ناشناس محتاط باشد، اما در یک تعامل اجتماعی، اطلاعاتی را در اختیار فرد نامناسب قرار دهد یا به دلیل اعتماد، دسترسی خود را با دیگری به اشتراک بگذارد.
از سوی دیگر، ردپای دیجیتال کاربران در شبکههای اجتماعی و سرویسهای مختلف میتواند اطلاعاتی درباره رفتار، ارتباطات و سبک استفاده آنها از فناوری ایجاد کند که در برخی حملات هدفمند مورد سوءاستفاده قرار میگیرد.
هر اطلاعاتی که کاربر در فضای دیجیتال از خودش باقی میگذارد، بخشی از ردپای دیجیتال او محسوب میشود. وقتی اطلاعات در شبکههای اجتماعی، پیامرسانها یا سرویسهای مختلف پراکنده میشود، ممکن است در کنار یکدیگر تصویر نسبتا کاملی از کاربر ایجاد کنند
منظور از «لایه انسانی» در امنیت سایبری چیست؟
امنیت یک موضوع چندلایه است و نمیتوان آن را فقط به یک نرمافزار یا ابزار امنیتی محدود کرد. آنتیویروس و ابزارهای حفاظتی فقط بخشی از این مسئله هستند. رفتار خود کاربر، نحوه استفاده او از خدمات مختلف، شرایط اجتماعی و حتی روابط میان افراد نیز در امنیت نقش دارند.
ممکن است یک کاربر از نظر فنی اقدامات مناسبی انجام داده باشد، اما در یک موقعیت اجتماعی یا ارتباطی اطلاعاتی را در اختیار فردی قرار دهد که نباید در اختیار او قرار میگرفت. در چنین شرایطی، ابزار فنی بهتنهایی نمیتواند جلوی آسیب را بگیرد.
بنابراین وقتی درباره امنیت صحبت میکنیم باید مجموعهای از عوامل را در کنار هم ببینیم. امنیت فقط حفاظت از دستگاه نیست؛ حفاظت از اطلاعات، هویت و نحوه تعامل فرد با محیط دیجیتال و اجتماعی خودش نیز اهمیت دارد.
تفاوت میان یک حمله سایبری گسترده و یک حمله هدفمند چیست؟
در یک حمله گسترده، مهاجم به طور معمول جامعه بزرگی از کاربران را هدف قرار میدهد و تلاش میکند از میان آنها قربانی پیدا کند. اما در حمله هدفمند، شناخت بیشتری از قربانی وجود دارد و شرایط فرد میتواند اهمیت پیدا کند.
رفتار اجتماعی کاربر در کدام بخش اهمیت بیشتری پیدا میکند؟
اطلاعاتی که درباره فرد وجود دارد ارزش بیشتری پیدا میکند. ممکن است اطلاعات مربوط به روابط، فعالیتها، شغل یا ارتباطات اجتماعی فرد برای مهاجم قابل استفاده باشد.
تمام کاربران در یک سطح از ریسک قرار ندارند. نوع فعالیت، میزان حضور در فضای دیجیتال، روابط و شرایط هر فرد میتواند سطح مواجهه او با تهدید را تغییر دهد.
آیا میتوان گفت مهاجم پیش از هدف گرفتن یک حساب یا دستگاه، الگوی رفتاری صاحب آن را هدف قرار میدهد؟
در بسیاری از موارد، کاربر الگوهای رفتاری مشخصی دارد. یک کاربر امکان دارد همیشه از یک مسیر ارتباطی خاص استفاده کند، به گروه یا کانال مشخصی اعتماد داشته باشد یا اطلاعات مشخصی را در فضای مجازی منتشر کند و وقتی این اطلاعات در کنار هم قرار میگیرند، تصویر کاملتری از فرد ایجاد میشود.
به همین دلیل، مسئله فقط این نیست که روی چه لینکی کلیک میشود؛ مسئله مهمتر این است که چه اطلاعاتی از خودمان در اختیار دیگران قرار دادهایم و چه تصویری از رفتار دیجیتال خودمان ساختهایم.
اعتماد میان کاربران یک سرمایه اجتماعی محسوب میشود. این اعتماد چگونه به یک نقطه آسیبپذیری امنیتی تبدیل میشود؟
اعتماد به خودی خود مسئله منفی نیست، اما در محیط دیجیتال اگر بدون سازوکار امنیتی باشد، خطر ایجاد خواهد کرد.
برای مثال در یک محیط کاری ممکن است مدیر به یکی از کارکنان اعتماد داشته باشد و اطلاعات دسترسی خود را در اختیار او قرار دهد. این اتفاق شاید از نگاه فرد، نشانه اعتماد و تسهیل کار باشد، اما از منظر امنیتی یک مشکل جدی ایجاد میکند.
اگر در آینده خطایی رخ دهد یا اتفاقی برای حساب کاربری بیفتد، دیگر مشخص نیست چه کسی از آن دسترسی استفاده کرده است.
در برخی فرهنگهای کاری، افراد حتی با نزدیکترین اعضای خانواده خود رمزهای کاری را به اشتراک نمیگذارند. این مسئله نشان میدهد امنیت فقط به فناوری مربوط نیست؛ به فرهنگ سازمانی و نوع نگاه افراد به مسئولیت و دسترسی نیز مربوط است.
ردپای دیجیتال کاربران چه نقشی در حملات هدفمند دارد؟
هر اطلاعاتی که کاربر در فضای دیجیتال از خودش باقی میگذارد، بخشی از ردپای دیجیتال او محسوب میشود. وقتی اطلاعات در شبکههای اجتماعی، پیامرسانها یا سرویسهای مختلف پراکنده میشود، ممکن است در کنار یکدیگر تصویر نسبتا کاملی از کاربر ایجاد کنند.
البته مشکل از جایی شروع میشود که کاربر تصور کند هر اطلاعاتی که منتشر میکند بهتنهایی بیاهمیت است. ممکن است یک اطلاعات به خودی خود ارزش زیادی نداشته باشد، اما وقتی کنار اطلاعات دیگری قرار میگیرد، ارزش آن تغییر کند.
بخشی از امنیت، مدیریت ردپای دیجیتال است. یعنی بدانیم چه اطلاعاتی را منتشر میکنیم، چه اطلاعاتی را در اختیار دیگران قرار میدهیم و چه دادههایی را روی ابزارهای خود نگهداری میکنیم.
شرایط اجتماعی یک کاربر چه نقشی در سطح ریسک سایبری او دارد؟
کاربران از نظر شرایط، ارتباطات و میزان در معرض بودن اطلاعات یکسان نیستند. ممکن است یک کاربر به دلیل نوع فعالیت یا روابط خود بیشتر در معرض توجه دیگران باشد. کاربر دیگری امکان دارد اطلاعات بیشتری از زندگی یا فعالیتهایش در فضای عمومی منتشر کرده باشد.
در چنین شرایطی، نمیتوان برای همه کاربران یک نسخه یکسان در نظر گرفت و امنیت باید متناسب با سطح ریسک کاربر تعریف شود.
همانطور که در دنیای واقعی همه افراد با یک سطح از خطر مواجه نیستند، در فضای دیجیتال هم سطح مواجهه کاربران با تهدید یکسان نیست.
مهاجمان چگونه از هیجانهایی مانند ترس، طمع، کنجکاوی یا عجله برای کاهش قدرت تصمیمگیری کاربر استفاده میکنند؟
بخش مهمی از حملات بر مبنای رفتار انسان شکل میگیرد. مهاجم تلاش میکند کاربر را در شرایطی قرار دهد که بدون بررسی کافی تصمیم بگیرد.
گاهی موضوع ترساندن کاربر است؛ برای مثال، اعلام میشود حساب یا خدمات او دچار مشکل شده است. گاهی طمع یا وعده سود مورد استفاده قرار میگیرد و گاهی هم کنجکاوی.
در این شرایط، کاربر باید قبل از هر اقدامی هیجان اولیه را کنترل کند. اگر پیامی دریافت کرد که او را به یک اقدام فوری دعوت میکند، بهتر است ابتدا صحت آن را بررسی کند و در صورت نیاز با فردی آگاه مشورت کند.
کاربر باید تا حد امکان از نگهداری و انتشار غیرضروری اطلاعات حساس خودداری کند. اطلاعات هویتی و بانکی جزو اطلاعاتی هستند که نباید بدون دلیل در اختیار دیگران قرار بگیرند. برای مثال ارسال تصویر کامل کارت بانکی که اطلاعات حساس آن مشخص است، میتواند خطر ایجاد کند
با وجود اینکه بسیاری از حملات از مسیرهایی مانند پیامک، ایمیل، تماس یا لینکهای ناشناس آغاز میشود، کاربر در سطح عملیاتی چگونه باید اعتبار یک پیام را ارزیابی کند؟
اولین نکته این است که کاربر نسبت به پیامها و لینکهایی که از منابع ناشناس دریافت میکند، حساس باشد. نباید فقط به دلیل ظاهر رسمی یک پیام یا استفاده از نام یک سازمان، بانک یا سرویس به آن اعتماد کرد.
اگر پیام کاربر را تحت فشار قرار میدهد که به سرعت روی لینکی کلیک کند یا اطلاعاتی را وارد کند، باید احتیاط بیشتری داشته باشد. البته توقف و بررسی کردن بهتر از واکنش سریع است. اگر فرد درباره یک پیام مطمئن نیست، میتواند از فردی که در این زمینه اطلاعات دارد کمک بگیرد.
در کنار رفتار اجتماعی، بهروزرسانی سیستمعامل و نرمافزارها چه جایگاهی در امنیت کاربر دارد؟
بهروزرسانی گوشی و نرمافزارها یکی از اقدامات ضروری است. کاربر نباید تصور کند امنیت فقط به رفتار او هنگام دریافت پیام یا لینک مربوط میشود.
نرمافزارهای بهروز اصلاحات و بهبودهای امنیتی را نیز دریافت میکنند. بنابراین تاخیر طولانی در بهروزرسانی میتواند کاربر را در معرض مشکلاتی قرار دهد که نسخههای جدیدتر برای آنها راهکار ارائه کردهاند.
در کنار آن، کاربر باید بداند که بهروزرسانی بهتنهایی کافی نیست و همچنان رفتار صحیح و احتیاط در استفاده از خدمات دیجیتال ضروری است.
نگهداری تصاویر مدارک هویتی و اطلاعات بانکی در گوشی یا ارسال آنها در شبکههای اجتماعی چه ریسکهایی ایجاد میکند؟
کاربر باید تا حد امکان از نگهداری و انتشار غیرضروری اطلاعات حساس خودداری کند. اطلاعات هویتی و بانکی جزو اطلاعاتی هستند که نباید بدون دلیل در اختیار دیگران قرار بگیرند. برای مثال ارسال تصویر کامل کارت بانکی که اطلاعات حساس آن مشخص است، میتواند خطر ایجاد کند.
کاربر باید بداند هر اطلاعاتی که از هویت یا حساب مالی او وجود دارد، ارزشمند است و نباید با تصور اینکه «این فقط یک عکس است» آن را در اختیار افراد یا سرویسهای مختلف قرار دهد. مدیریت اطلاعات شخصی بخشی از امنیت دیجیتال است.
به نظر شما، مهمترین تغییر نگرش کاربران نسبت به امنیت سایبری چه باید باشد؟
امنیت سایبری فقط از گوشی، آنتیویروس یا رمز عبور شروع نمیشود؛ از رفتار انسان شروع میشود.
اینکه به چه کسی اعتماد میکنیم، چه اطلاعاتی منتشر میکنیم، چه دادهای را روی گوشی نگه میداریم، چگونه از حسابهای کاربری استفاده میکنیم و در محیط کاری چه نوع دسترسیهایی را با دیگران به اشتراک میگذاریم، همه بخشی از امنیت هستند.
اگر امنیت را فقط یک مسئله فنی بدانیم، بخشی از واقعیت را نادیده گرفتهایم. امنیت دیجیتال در نهایت ترکیبی از فناوری، رفتار فردی، فرهنگ سازمانی و شرایط اجتماعی است.
انتهای پیام/