یک عضو هیات علمی «دانشگاه استنفورد» در گفتوگو با آناتک:
آسیبپذیری امضاهای بیتکوین در برابر رایانش کوانتومی
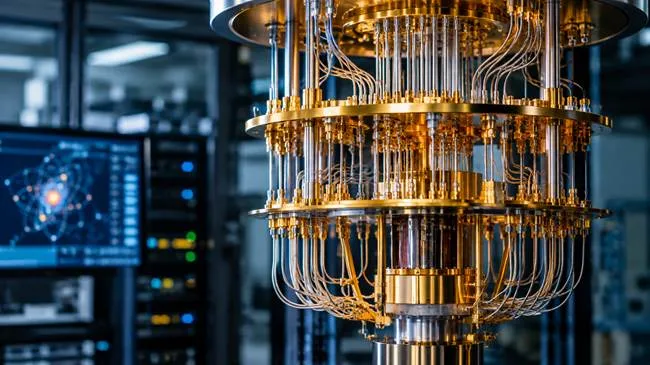
به گزارش خبرگزاری آنا، به نقل از مرکز ارتباطات و اطلاعرسانی معاونت علمی، فناوری و اقتصاد دانشبنیان ریاست جمهوری، شرکت IonQ نتایج یک پژوهش را منتشر کرده که در آن برآورد شده است یک کامپیوتر کوانتومی مقاوم در برابر خطا از نوع یون بهدامافتاده با حدود ۲۰٬۰۰۰ کیوبیت فیزیکی میتواند مسئله لگاریتم گسسته منحنی بیضوی را روی منحنی secp۲۵۶k۱، همان منحنی ۲۵۶ بیتی که در بیتکوین و بسیاری از سیستمهای امضای دیجیتال استفاده میشود، در حدود ۲۵٫۷ روز برای هر تلاش حل کند.
بر اساس این مطالعه، ردپای دستگاه ۱ شامل ۱۹٬۳۹۷ کیوبیت فیزیکی، ۱٬۴۵۷ کیوبیت منطقی و ۳۹ میلیون گیت توفولی منطقی است. نکته مهم این است که کل محاسبه تا سطح کدهای تصحیح خطای کوانتومی و مدارهای تصحیح خطا نگاشت ۲ شده است.
نوآوری اصلی این کار آن است که برای نخستین بار هزینه اجرای یک الگوریتم در مقیاس کاربرد واقعی بدون تقریب زدن بخشهایی که معمولاً زمان اجرای یک ماشین واقعی را تحتالشعاع قرار میدهند، تخمین زده شده است. همچنین پژوهشگران یک کران پایین قابلاثبات برای احتمال موفقیت کل محاسبه و نه یک استدلال ابتکاری، ارائه کردهاند.
این برآورد بر پایه معماری «گربهٔ راهرونده» ۳ ساخته شده که در آوریل ۲۰۲۶ توسط همین شرکت بهعنوان نخستین نقشهٔ سرتاسری ۴ برای یک کامپیوتر کوانتومی مقاوم در برابر خطا منتشر شد.
نسخهٔ بهینهشدهٔ این معماری برای مسئله لگاریتم گسسته منحنی بیضوی ۵ از یونهای بهدامافتاده و کدهای LDPC کوانتومی استفاده میکند؛ کدهایی که نسبت به کد سطحی، کد رایجتر در تصحیح خطا، نرخ بالاتری دارند و در نتیجه برای یک ماشین یونبهدامافتاده به کیوبیت فیزیکی کمتری نیاز دارند.
از نظر زمانبندی، این مقیاس با سیستمهایی همراستا است که آیونکیو در نقشه راه عمومی خود وعده داده است: سیستم ۱۰٬۰۰۰ کیوبیت فیزیکی کاملاً مقاوم در برابر خطا در سال ۲۰۲۷ و پیشرفتهای بیشتر در سال ۲۰۲۸. همین موضوع نگرانیها درباره افق زمانی Q-Day را جدیتر میکند.
از نظر پیامدهای امنیتی، باید توجه کرد که این حمله به محرمانگی مربوط نمیشود؛ یعنی هدفش خواندن دادههای رمزنگاریشده نیست. بلکه به احراز هویت و یکپارچگی مربوط میشود. امضاهای منحنی بیضوی در واقع محور اصلی امضای کد ۶، سلسلهمراتب گواهی ۷، هویت دستگاه ۸ و ریشههای اعتماد بلندمدت ۹ هستند.
تفاوت مهم اینجاست؛ اگر دادههای رمزنگاریشده لو بروند، فقط همان دادههای ضبطشده در معرض خطرند؛ اما اگر امضاها قابل جعل شوند، مهاجم میتواند از این پس بهجای شما کد امضا کند، هویت خود را جایگزین هویت شما کند یا گواهی جعلی صادر کند. یعنی خطر بهصورت نگاه به گذشته به ترافیک ضبطشدهٔ امروز محدود نمیشود، بلکه از لحظه شکستن امضا به بعد قابل بهرهبرداری است.
آیونکیو تأکید میکند این برآورد یک حمله جدید نیست، بلکه ادامه کارهای منتشرشده اخیر است. نکته متمایز آن، حسابداری وابسته به معماری ۱۰ است؛ به این معنا که هزینه همان الگوریتم را روی یک ماشین یونبهدامافتاده با تصحیح خطای نرخبالا محاسبه کردهاند، نه روی کد سطحی ۱۱ که کد رایجتر و پرهزینهتر در تصحیح خطاست.
این شرکت مطابق رویه مسئولانه کارهای مشابه، برآورد منابع را منتشر کرده، اما مدارهای مشخص را افشا نکرده است. همچنین پیش از انتشار، نسخههای پیشنویس را با شرکای دولتی و صناعی آمریکا به اشتراک گذاشته تا فرصت آمادهسازی وجود داشته باشد.
خبر خوب اینکه راهحل استاندارد از امروز در دسترس است. الگوریتمهای امضای پساکوانتومی مثل SLH-DSA و ML-DSA از این دسته حملات تأثیر نمیپذیرند. به همین دلیل، سازمانها باید هر چه زودتر به فکر مهاجرت_پساکوانتومی باشند.
هرچه برآورد دقیقتری از زمان و هزینه این تهدید داشته باشیم، بهتر میتوانیم آماده شویم. این خبر نشان میدهد استراتژی دفاع لایهای و چابکی رمزنگاری ۱۲ دیگر یک انتخاب نیستند، بلکه باید سرمایهگذاریهایی مستمر باشند.
انتهای پیام/