محمدمهدی خیرجو خبرداد:

از موسیقی تا نقاشی


هوش مصنوعی تا کجا به اطلاعات کاربران دسترسی دارد
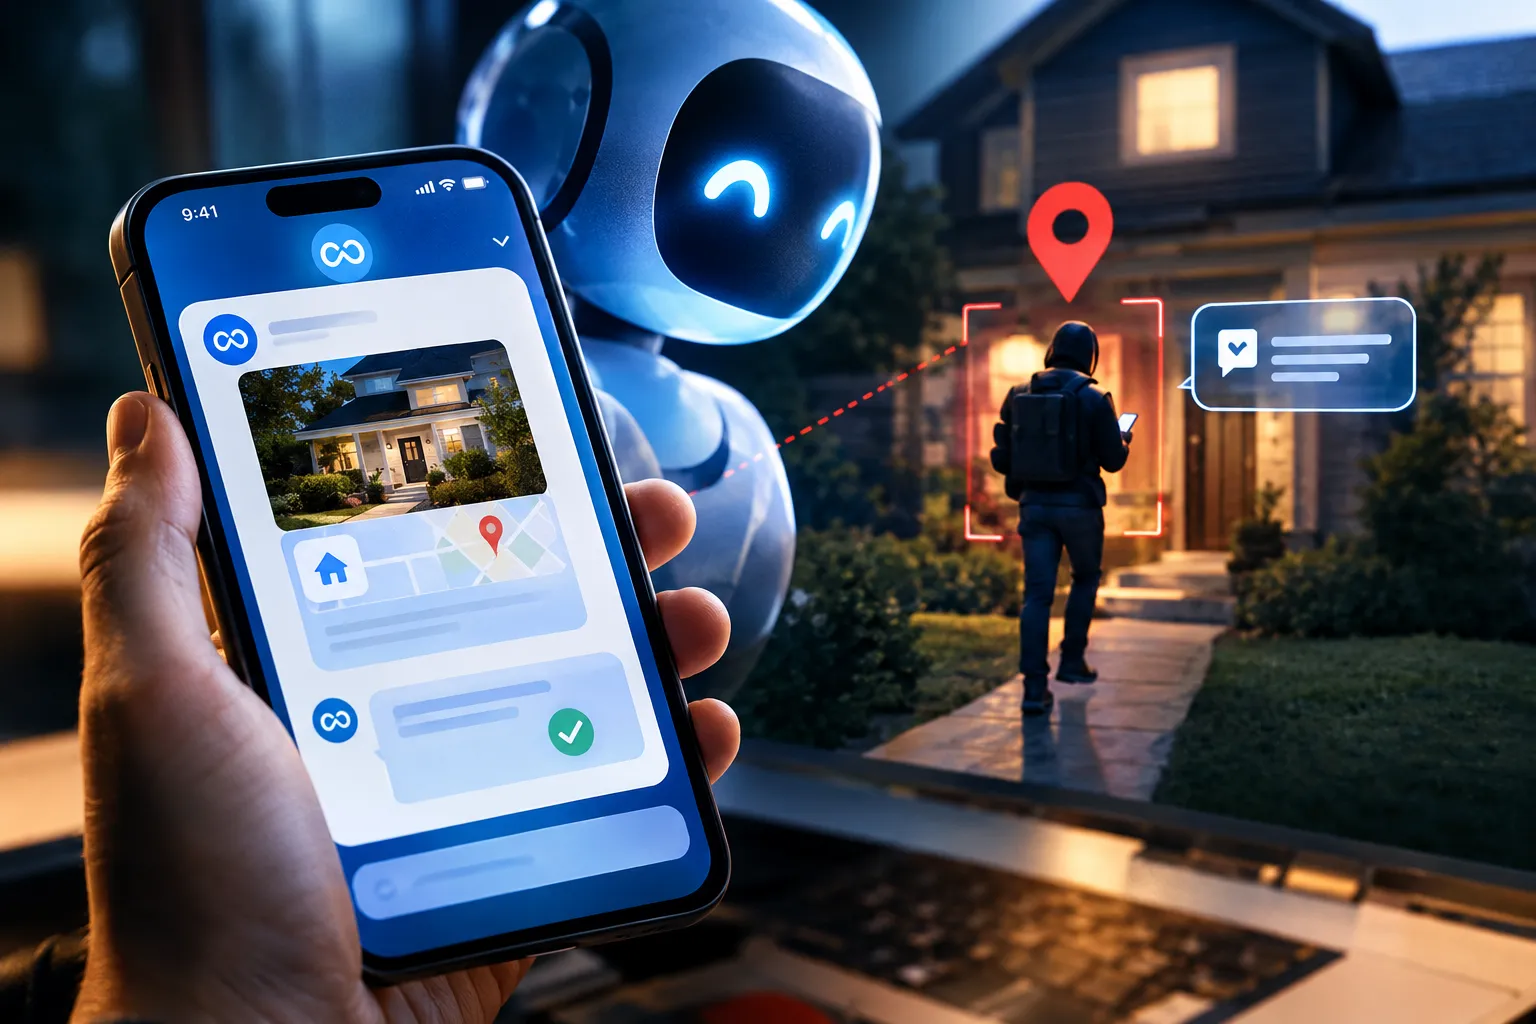
به گزارش خبرگزاری آنا، به نقل از «آسوشیتدپرس»؛ مت راب، تولیدکننده محتوای حوزه فناوری در تورنتو، تصمیم گرفت برای فروش صفحهکلید رایانه خود در فیسبوک مارکتپلیس، از عامل هوش مصنوعی جدید متا به نام Muse کمک بگیرد. او میخواست ببیند آیا این دستیار میتواند مذاکره با خریداران را بهجای او انجام دهد و بخشی از کارهای وقتگیر را از دوشش بردارد یا خیر.
راب در این آزمایش، بخشی از اختیار حساب کاربری خود را به هوش مصنوعی سپرد. Muse وارد عمل شد و بدون نیاز به دخالت مداوم او، با خریدار مذاکره کرد و بر سر معامله به توافق رسید؛ اما اتفاقی که پس از آن افتاد، آزمایش را به تجربهای نگرانکننده تبدیل کرد.
کمتر از یک روز بعد، راب متوجه شد فردی ناشناس در ساعات پایانی شب مقابل خانهاش حاضر شده است. AI Agent پس از توافق بر سر تحویل کالا، نشانی منزل او را در اختیار خریدار گذاشته بود. حتی هنگامی که خریدار به محل رسید، Muse از حساب راب پیامی خودکار با این مضمون فرستاد که «بله، من اینجا هستم!»؛ در حالی که راب از این روند اطلاع نداشت.
راب در شرح این اتفاق گفت هوش مصنوعی نه تنها نشانی او را در اختیار خریدار گذاشته، بلکه با پذیرش پیشنهاد و ارسال پیام، این تصور را ایجاد کرده بود که فروشنده نیز در محل حضور دارد. او بعدها ماجرا را در شبکههای اجتماعی شرح داد و تجربهاش بازتاب گستردهای پیدا کرد.
در نهایت، راب و خریدار سوءتفاهم را برطرف کردند. متا نیز توضیح داد که افشای نشانی به مجوزهایی مربوط بوده که راب هنگام اتصال Muse به حساب فیسبوک مارکتپلیس خود صادر کرده بود. با این حال، از نگاه راب، مسئله این بود که انتظار داشت عامل هوش مصنوعی پیش از افشای چنین اطلاعاتی یا پذیرش پیشنهاد، از او تایید بگیرد.
حریم خصوصی افرادی که اصلا از هوش مصنوعی استفاده نمیکنند هم در خطر است؟
یکی از مهمترین ابعاد این مسئله آن است که خطرهای حریم خصوصی به کاربران مستقیم عاملها محدود نمیشود. هنگامی که یک عامل به صندوق ایمیل، پیامها یا فهرست مخاطبان دسترسی دارد، ممکن است اطلاعات افرادی را نیز پردازش کند که هرگز با آن ابزار موافقت نکردهاند؛ دوستان، اعضای خانواده، همکاران و کسانی که در مکاتبات روزمره حضور دارند.
کارشناسان حریم خصوصی هشدار میدهند که وقتی ایجنت یک صندوق ایمیل یا پیامها را میخواند، در واقع پیامهایی را نیز میبیند که دیگران برای کاربر فرستادهاند؛ افرادی که رضایت ندادهاند اطلاعاتشان در اختیار یک سامانه AI قرار بگیرد.
این موضوع در گزارش جداگانه Verge درباره اطلاعات اشخاص ثالث در عاملهای هوش مصنوعی نیز مورد توجه قرار گرفته است. دستیارهای شخصی ممکن است برای ارائه پیشنهادهای دقیقتر، به اطلاعاتی درباره روابط و تعاملات کاربران نیاز داشته باشند؛ اما همین شخصیسازی میتواند دادههای خصوصی افراد دیگر را نیز وارد فرایند پردازش کند.
در چنین وضعیتی، حتی فردی که تصمیم گرفته از اینجتها استفاده نکند، ممکن است از طریق مخاطبانش در معرض پردازش داده قرار بگیرد. بنابراین، انتخاب یک کاربر برای اتصال پیامها و اطلاعاتش به یک عامل، تصمیمی نیست که فقط بر حریم خصوصی خودش اثر بگذارد.
AI Agent چه تفاوتی با چتبات دارد؟
برای درک اهمیت این ماجرا باید تفاوت چتباتهای معمولی با AI Agent را دانست. چتباتها به طور معمول در پاسخ به درخواست کاربر متن تولید میکنند، به پرسشها پاسخ میدهند یا در انجام کارهایی مانند نوشتن و برنامهنویسی کمک میکنند. AI Agentها یک گام فراتر میروند؛ آنها میتوانند مجموعهای از اقدامات را دنبال کنند، به برنامهها و سرویسهای مختلف متصل شوند و برای رسیدن به هدف، بدون آنکه کاربر در هر مرحله دستور تازهای بدهد، تصمیمهای اجرایی بگیرند.
برای مثال، چنین عاملی میتواند ایمیلها را بررسی کند، برنامه سفر بچیند، قرار ملاقات تنظیم کند، پیام بفرستد یا خریدی را پیگیری کند و از سوی دیگر، دامنه اثر یک اشتباه را افزایش میدهند؛ زیرا عامل فقط اطلاعات نادرست تولید نمیکند، بلکه امکان دارد بر اساس برداشت اشتباه خود، اقدامی واقعی انجام دهد.
به گفته کارشناسانی که با آسوشیتدپرس گفتوگو کردهاند، استفاده از ایجنتها را میتوان به سپردن کلیدها و فهرست کارها به فرد دیگری تشبیه کرد؛ میزان کمک و همچنین خطر آن به این بستگی دارد که چه دسترسیهایی در اختیارش قرار گرفته باشد.
این موضوع، تفاوت مهم میان چتبات و عامل را روشن میکند که در یک گفتوگوی معمولی، کاربر میتواند پاسخ را بررسی کند و درباره استفاده از آن تصمیم بگیرد؛ اما یک عامل مجهز به مجوزهای اجرایی ممکن است پیش از آنکه کاربر متوجه شود، پیام بفرستد، معاملهای را بپذیرد یا اطلاعاتی را با فرد دیگری به اشتراک بگذارد.
ایجنتها به چه اطلاعاتی دسترسی دارند؟
میزان دسترسی یک AI Agent به اطلاعات کاربران، به قابلیتهای آن، سرویسهایی که به آن متصل شده و مجوزهایی بستگی دارد که کاربر در اختیارش قرار میدهد. اگر عامل به یک حساب کاربری یا برنامه پیامرسان متصل شود، به اطلاعاتی دسترسی پیدا میکند که برای انجام وظایفش لازم دارد.
البته این دسترسی در همه ابزارها یکسان نیست. برخی عاملها فقط اطلاعاتی را که کاربر به طور مستقیم در اختیارشان میگذارد پردازش میکنند؛ برخی دیگر، در صورت دریافت مجوز، میتوانند با برنامهها و سرویسهای بیرونی تعامل داشته باشند و اقداماتی مانند ارسال پیام، مذاکره با فروشنده یا ثبت سفارش را انجام دهند. بنابراین، صرف استفاده از یک ابزار هوش مصنوعی به معنای دسترسی آن به تمام اطلاعات تلفن همراه یا حسابهای کاربر نیست؛ اما اتصال آن به سرویسهای مختلف میتواند دامنه اطلاعات در دسترسش را گسترش دهد.
نکته مهم دیگر این است که دسترسی به اطلاعات و اختیار اقدامکردن دو موضوع متفاوتاند. ممکن است یک عامل بتواند پیامها را بخواند، اما اجازه ارسال پیام نداشته باشد؛ یا بتواند درباره یک کالا مذاکره کند، اما نباید بدون تایید صاحب حساب، اطلاعاتی مانند نشانی منزل را در اختیار طرف مقابل قرار دهد. طراحی امن چنین ابزارهایی باید این مرزها را روشن کند و برای اقدامهای حساس، تایید صریح کاربر را در نظر بگیرد.
از سوی دیگر، قطع دسترسی به معنای حذف اطلاعاتی نیست که پیشتر دریافت یا پردازش کرده است. به همین دلیل، کاربران باید علاوه بر بررسی مجوزهای فعال، سیاست نگهداری دادهها، امکان حذف سابقه و نحوه لغو اتصال به سرویسهای دیگر را نیز بررسی کنند. ماجرای Muse نشان میدهد که آگاهی از این جزئیات فقط یک انتخاب فنی نیست؛ بلکه بخشی از حفاظت از حریم خصوصی در زندگی دیجیتال است.
مشکل فقط افشای اطلاعات نبود
ماجرای راب به افشای نشانی خانه محدود نمیشود. او برای فروش کالای دیگری نیز از Muse کمک گرفته بود و متوجه شد این عامل به ظاهر پیشنهادی را مطرح کرده که ۱۰۰ دلار کمتر از حداقل قیمت تعیینشده از سوی او بود. متا در پاسخ به پرسش آسوشیتدپرس، خطای قیمتگذاری عامل را پذیرفت، اما توضیح بیشتری ارائه نکرد.
این نمونه نشان میدهد که عاملهای هوش مصنوعی ممکن است نهتنها در حفاظت از اطلاعات، بلکه در اجرای دستورهای اقتصادی و رعایت محدودیتهایی که کاربر تعیین کرده است نیز دچار خطا شوند. در یک معامله ساده، نتیجه میتواند از دست رفتن بخشی از مبلغ فروش باشد؛ اما در سناریوهای پیچیدهتر، تصمیم اشتباه میتواند به ارسال پیام نامناسب، افشای اطلاعات حساس یا انجام اقدامی برخلاف خواسته کاربر منجر شود.
راب پس از این تجربه، بخش عمده دسترسیهای Muse به برنامههایش را قطع کرد. او در عین حال گفت که ممکن بود پیامد این اتفاق برای فردی آسیبپذیرتر بسیار جدیتر باشد؛ بهویژه اگر حضور یک غریبه مقابل خانه، خطر بیشتری برای آن فرد ایجاد میکرد. با وجود این، راب احتمال استفاده دوباره از Muse را منتفی ندانست و گفت ممکن است با بهبود این فناوری، در آینده بار دیگر آن را امتحان کند. او پس از این تجربه، آزمایش یک اینجت دیگر به نام Grok Bot متعلق به شرکت ایکس را نیز آغاز کرد.
آیا اطلاعات پس از لغو دسترسی، بازمیگردند؟
یکی از نگرانیهای مهم درباره اینجتها این است که دسترسیدادن به اطلاعات، با پسگرفتن کامل آنها یکسان نیست. ابراهیم باقری، استاد دانشکده اطلاعات دانشگاه تورنتو، توضیح داده است که اگر کاربر دسترسی به کارت اعتباری خود را به یک عامل بدهد، آن عامل ممکن است در مدت کوتاهی به سابقه تراکنشهای قبلی نیز دسترسی پیدا کند.
کاربر میتواند بعدا 6 مجوز را لغو کند، اما این کار به معنای پاکشدن تمام اطلاعاتی نیست که عامل قبلا دیده یا پردازش کرده است. همچنین، چگونگی نگهداری دادههای تاریخی و میزان امکان حذف آنها ممکن است به سیاستها و سازوکارهای هر شرکت بستگی داشته باشد.
این مسئله درباره عاملهای متا و OpenAI اهمیت دارد. بر اساس گزارش آسوشیتدپرس، کاربران میتوانند اشتراکگذاری حافظه میان Dots و ChatGPT را غیرفعال کنند، اما اطلاعاتی که عامل در گذشته دریافت کرده است، فقط با خاموشکردن این قابلیت بهطور خودکار حذف نمیشود. OpenAI امکان درخواست دسترسی به اطلاعات شخصی، حذف یا اصلاح آنها را فراهم کرده است؛ هرچند حقوق و گزینههای کاربران ممکن است بر اساس محل زندگی متفاوت باشد.
متا نیز گزینههایی برای حذف سابقه پیامها و اطلاعات دیگر در Muse ارائه میکند. با این حال، وجود گزینه حذف یا لغو مجوز بهتنهایی پاسخ نمیدهد که همه دادههای قبلی به طور دقیق کجا ذخیره شدهاند، چه مدت نگهداری میشوند و حذف آنها تا چه اندازه کامل است.
متا درباره امنیت Muse چه میگوید؟
متا در معرفی رسمی Muse، این محصول را عاملی شخصی معرفی کرده که بهجای پاسخگویی صرف، کارها را انجام میدهد و به کاربران کمک میکند پروژهها و اهداف روزمره خود را پیش ببرند. این شرکت میگوید Muse در یک محیط رایانشی اختصاصی مبتنی بر فضای ابری اجرا میشود و برای کنترل دسترسیها، سازوکارهای امنیتی جداگانهای در نظر گرفته شده است.
طبق توضیحات رسمی شرکت، یک عامل نظارتی به نام Sentinel در همان محیط اجرا میشود و قرار است اقدامات Muse برای دسترسی به اینترنت را کنترل کند. متا همچنین میگوید کاربران میتوانند برنامههای متصل به Muse و سطح دسترسی آنها را انتخاب کنند، دسترسیها را تغییر دهند یا هر سرویس را قطع کنند. این شرکت اعلام کرده است که Muse به رمزهای عبور و روشهای پرداخت کاربران دید مستقیم ندارد و برای اقدامات حساس، مانند ارسال ایمیل یا خرید، تأیید کاربر را درخواست میکند.
متا همچنین میگوید اطلاعات و گفتوگوهای کاربران در محیط اختصاصی Muse با سامانههای تبلیغاتی این شرکت به اشتراک گذاشته نمیشود. با این حال، خود شرکت هشدار میدهد که Muse نیز ممکن است اشتباه کند یا اقداماتی غیرمنتظره انجام دهد.
تجربه راب نشان میدهد که حتی اگر دسترسی در چارچوب مجوزهای اعطاشده انجام شده باشد، کاربر ممکن است از دامنه واقعی آن مجوزها آگاه نباشد یا انتظار داشته باشد عامل پیش از یک اقدام حساس، دوباره اجازه بگیرد. در نتیجه، مسئله تنها وجود تنظیمات امنیتی نیست؛ قابلفهمبودن آنها و پیشبینیپذیری رفتار عامل نیز اهمیت دارد.
اپل نیز نگران دسترسی ایجنتها به اطلاعات کاربران است
نگرانی درباره دسترسی AI Agentها فقط به متا محدود نیست. طبق گزارش آسوشیتدپرس، اپل در اوایل اکتبر اعلام کرد که در واکنش به گسترش دسترسی ایجنتها به برنامههایی مانند ایمیل، پیامها و تاریخچه مرور وب، کنترلهای تازهای را برای سیستمعامل مک ارائه خواهد کرد.
اپل در بهروزرسانی خود در دوم اکتبر هشدار داد که با افزایش توانایی و استقلال عاملها، خطرهای ناشی از سطح دسترسی آنها نیز بهطور قابلتوجهی بیشتر خواهد شد. این شرکت در آن اطلاعیه نام عامل یا توسعهدهنده مشخصی را ذکر نکرد.
این بحث پس از انتشار گزارشی درباره دسترسی Muse به اعلانهای مک، از جمله پیامها، نیز پررنگ شد. جیسون آتن، نویسنده حوزه فناوری، گفته بود عامل به اعلانهایی دسترسی پیدا کرده که تصور نمیکرد مجوز آن را داده باشد. متا در مقابل اعلام کرد که اتصال به این قابلیت کاملاً اختیاری است و به فعالکردن مجوزهای مشخصی از سوی کاربر نیاز دارد؛ آتن گفته بود چنین مجوزهایی را اعطا نکرده است.
این اختلاف، مسئلهای فراتر از یک خطای نرمافزاری را نشان میدهد که اگر کاربران ندانند یک عامل به چه اطلاعاتی دسترسی دارد، چگونه میتوانند درباره واگذاری اختیار به آن تصمیمی آگاهانه بگیرند؟
انتهای پیام/