هکرها یخچالهای فروشگاههای فرانسه را به کوره آتشین تبدیل کردند
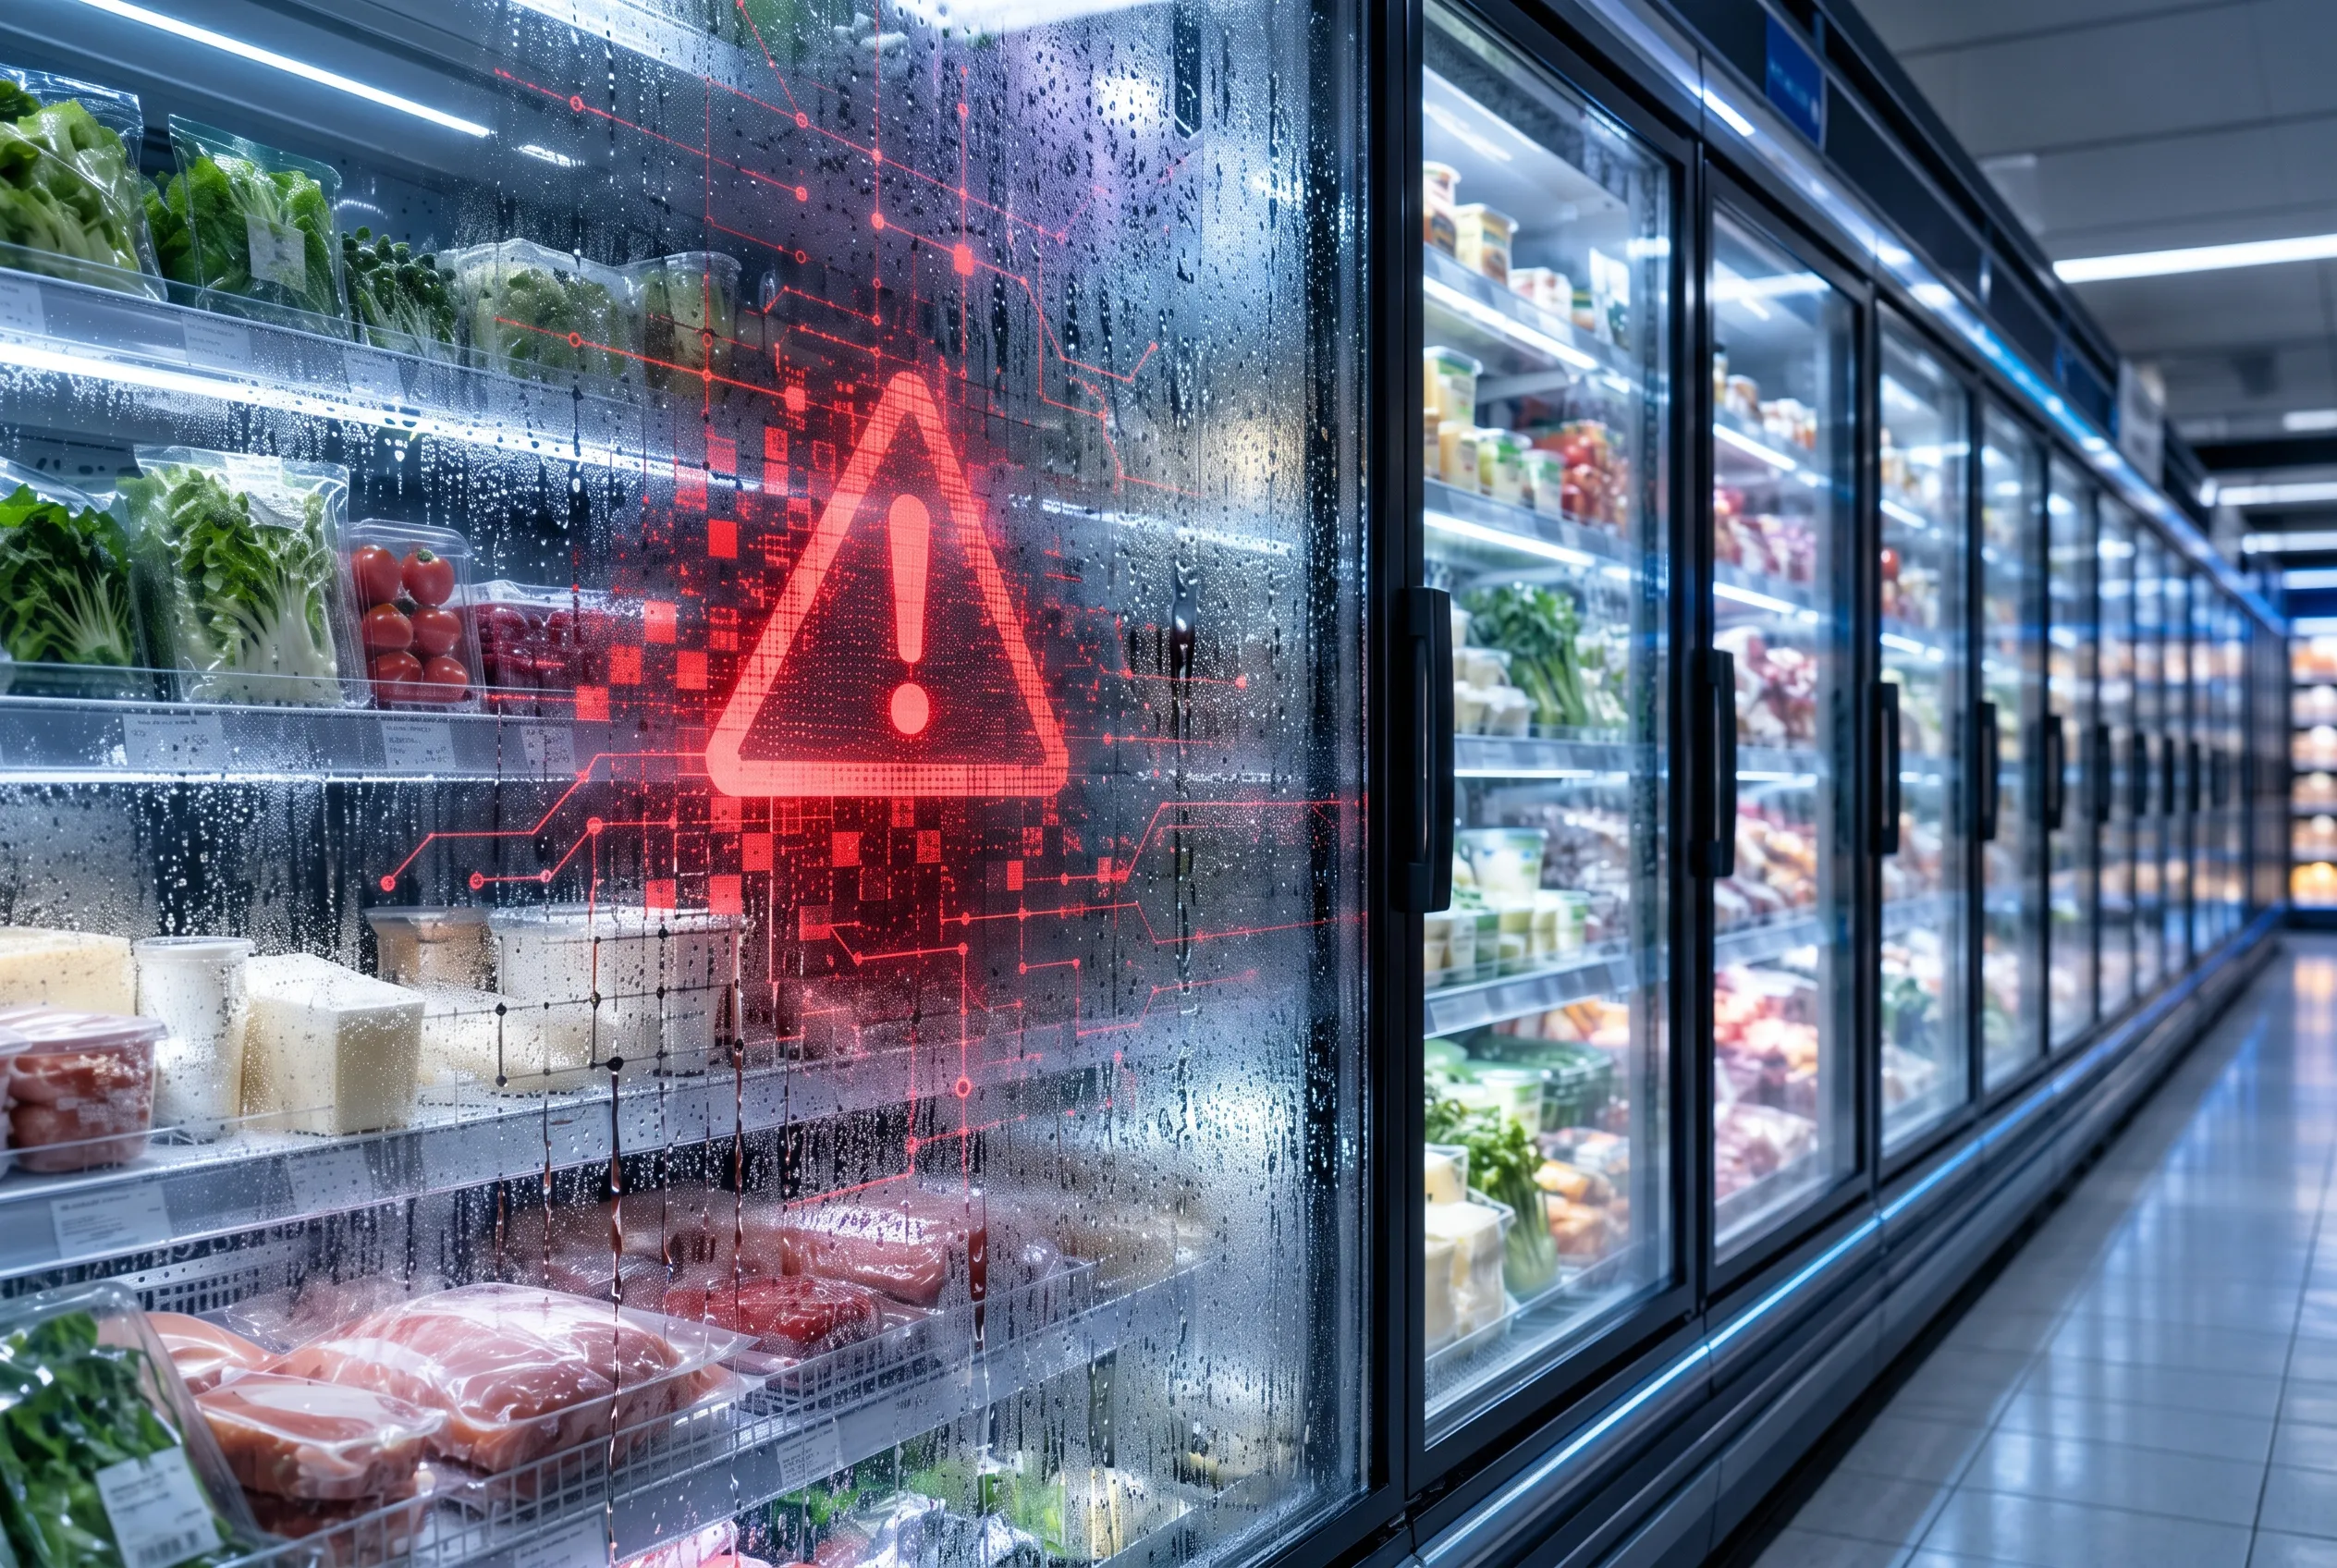

به گزارش خبرگزاری آنا؛ هکرهای ناشناس با نفوذ به سامانههای کنترل سرمایش فروشگاههای زنجیرهای فرانسه، دمای یخچالها و فریزرهای صدها شعبه را از راه دور تغییر دادهاند و باعث از بین رفتن حجم گستردهای از مواد غذایی تازه و منجمد شدهاند. در برخی فروشگاهها دمای تجهیزات سرمایشی برای حدود ۶ ساعت به ۵۰ درجه سانتیگراد رسید؛ شرایطی که نگهداری ایمن گوشت، لبنیات، سبزیجات و سایر محصولات فاسدشدنی را غیرممکن کرد. دفتر دادستانی پاریس این رویداد را یک حمله سایبری گسترده توصیف کرده و تأیید کرده است که علاوه بر خسارت مواد غذایی، گزارشهایی از وقوع آتشسوزی نیز دریافت شده است. شدت اختلال به اندازهای بوده که تعدادی از فروشگاهها ناچار شدند قفسههای محصولات تازه و منجمد خود را تخلیه کنند و تمام کالاهایی را که احتمال فساد آنها وجود داشت، دور بریزند.
صدها فروشگاه زنجیرهای درگیر حمله شدند
بر اساس اطلاعات منتشرشده، چند مجموعه بزرگ خردهفروشی فرانسه از جمله اینترمارکه، کارفور، مونوپریکس و کوپراتیو یو تحت تأثیر این حمله قرار گرفتهاند. گروه لس موسکتیر، مالک فروشگاههای اینترمارکه، در گزارش اولیه خود اعلام کرده بود حدود ۱۵۰ شعبه این مجموعه آسیب دیدهاند و سامانههای سرمایشی آنها برای چند ساعت از کنترل عادی خارج شده است. کارفور نیز از اختلال در حدود ۸۰ فروشگاه خبر داده و گزارشها حاکی از آن است که نزدیک به ۵ درصد از ۴۹۰ شعبه مونوپری در فرانسه، معادل حدود ۲۵ فروشگاه، با مشکل مشابهی مواجه شدهاند. فروشگاههای کوپراتیو یو نیز از قربانیان این حمله هستند و گزارشهای تکمیلی تعداد شعبههای درگیر این مجموعه را نزدیک به ۱۰۰ واحد برآورد کردهاند.
تیری کوتیار، مدیرعامل اینترمارکه، در گفتوگو با شبکه تلویزیونی BFM اعلام کرده خسارت اقتصادی این حمله احتمالاً به دهها میلیون یورو میرسد. این برآورد علاوه بر ارزش مواد غذایی فاسدشده، با هزینههای پاکسازی تجهیزات، جایگزینی موجودی فروشگاهها و اختلال در فعالیت بخشهای فروش محصولات تازه ارتباط دارد. برخی شعبهها برای جلوگیری از تهدید سلامت مشتریان، مواد غذایی موجود در یخچالها و سردخانههای آسیبدیده را بهطور کامل از چرخه فروش خارج کردند. دومینیک شلشر، مدیرعامل کوپراتیو یو، نیز حمله به تجهیزاتی را که برای نگهداری مواد غذایی و تأمین نیاز روزانه مردم ضروری هستند، اقدامی بسیار خطرناک و بیسابقه توصیف کرده است. با این حال میزان نهایی خسارت تمام فروشگاههای درگیر هنوز مشخص نشده و احتمال دارد با تکمیل بررسیها افزایش پیدا کند.
آسیبپذیری تجهیزات دانفوس در مرکز تحقیقات
تحقیقات اولیه مقامهای امنیتی فرانسه احتمال ارتباط این حمله با آسیبپذیری سامانههای مدیریت سرمایش شرکت دانمارکی دانفوس را مطرح کرده است. این شرکت یکی از تولیدکنندگان تجهیزات صنعتی و سامانههای کنترل دماست که محصولات آن برای تنظیم و مدیریت عملکرد یخچالها، فریزرها و تأسیسات سرمایشی در فروشگاهها و مراکز صنعتی استفاده میشوند. برخلاف یخچالهای خانگی، سامانههای سرمایشی فروشگاهی معمولاً به تجهیزات مدیریتی متصل هستند که امکان مشاهده دما، تغییر تنظیمات و کنترل عملکرد چندین دستگاه را از راه دور فراهم میکنند. همین قابلیت در صورت وجود آسیبپذیری امنیتی میتواند به مهاجمان اجازه دهد بدون حضور فیزیکی در فروشگاه، عملکرد تجهیزات را تغییر دهند.
دانفوس در واکنش به این اتفاق اعلام کرده از وقوع حوادثی در فرانسه که تعداد محدودی از سامانههای مدیریت سرمایش این شرکت را تحت تأثیر قرار دادهاند، اطلاع دارد. به گفته این مجموعه، تجهیزات آسیبدیده از فرمور قدیمی استفاده میکردند؛ نرمافزاری که مستقیماً عملکرد سختافزار و تنظیمات تجهیزات را کنترل میکند. استفاده از نسخههای قدیمی این نرمافزارها میتواند باعث باقی ماندن آسیبپذیریهایی شود که در بهروزرسانیهای جدید برطرف شدهاند. با این حال تحقیقات درباره مسیر دقیق نفوذ و چگونگی دسترسی مهاجمان به سامانههای سرمایشی ادامه دارد و هنوز تمام جزئیات فنی حمله بهصورت عمومی مشخص نشده است.
شواهد منتشرشده حاکی از آن است که مهاجمان توانستهاند فرایند یخزدایی خودکار تجهیزات سرمایشی را از راه دور فعال کنند و با تغییر تنظیمات، دمای یخچالها را به سطحی غیرعادی برسانند. این فرایند در حالت معمول برای جلوگیری از تجمع یخ روی بخشهای داخلی سامانه سرمایشی استفاده میشود، اما اجرای خارج از برنامه یا طولانیمدت آن میتواند عملکرد نگهداری مواد غذایی را مختل کند. در این حمله، تغییر تنظیمات به افزایش شدید دما و از بین رفتن محصولات منجر شد و در برخی مراکز نیز گزارشهایی از آتشسوزی و آسیب فیزیکی به تجهیزات منتشر شده است. هنوز مشخص نیست عاملان حمله از یک آسیبپذیری واحد استفاده کردهاند یا نفوذ به شبکههای مدیریتی از چند مسیر مختلف صورت گرفته است.
احتمال گسترش حمله به سایر کشورهای اروپایی
سباستین لکورنو، نخستوزیر فرانسه، از آژانس ملی امنیت سامانههای اطلاعاتی این کشور (ANSSI) خواسته است تحقیقات تخصصی درباره منشأ و ابعاد حمله را آغاز کند. مقامهای فرانسوی همچنین در حال هماهنگی با نهادهای امنیت سایبری سایر کشورهای اروپایی هستند تا مشخص شود آیا تجهیزات مشابه در خارج از فرانسه نیز تحت تأثیر قرار گرفتهاند یا خیر. فلیکس امه، تحلیلگر ارشد اطلاعات تهدید در شرکت امنیت سایبری سیکویا، اعلام کرده نشانههایی از حملات مشابه علیه سازمانهایی در اسپانیا، پرتغال، لهستان، آلمان و بلژیک مشاهده شده است. با این حال هنوز ارتباط قطعی تمام این موارد با حمله به فروشگاههای فرانسه تأیید نشده است.
هویت عاملان حمله و انگیزه آنها نیز همچنان نامشخص است. برخلاف بسیاری از حملات سایبری علیه فروشگاههای زنجیرهای که با سرقت اطلاعات مشتریان، رمزگذاری فایلها یا درخواست باج همراه هستند، در این رویداد تمرکز اصلی مهاجمان بر دستکاری مستقیم تجهیزات عملیاتی و ایجاد خسارت فیزیکی بوده است. چنین روشی میتواند بدون نیاز به سرقت اطلاعات یا توقف کامل سامانههای رایانهای فروشگاه، هزینههای سنگینی به کسبوکارها تحمیل کند. به همین دلیل مقامهای امنیتی در حال بررسی گستره نفوذ و احتمال وجود سامانههای آسیبپذیر مشابه در دیگر مراکز نگهداری و توزیع مواد غذایی هستند.
خطر اتصال تجهیزات صنعتی به اینترنت
حمله اخیر بار دیگر نگرانیها درباره امنیت فناوری عملیاتی را مطرح کرده است؛ اصطلاحی که به سامانههای کنترل و مدیریت تجهیزات فیزیکی مانند دستگاههای سرمایشی، خطوط تولید، تأسیسات صنعتی و سامانههای برقرسانی اشاره دارد. بسیاری از این تجهیزات در ابتدا برای فعالیت در شبکههای داخلی و محیطهای کنترلشده طراحی شده بودند، اما در سالهای اخیر برای تسهیل مدیریت و نگهداری از راه دور به اینترنت متصل شدهاند. برخلاف سامانههای رایانهای معمولی که هدف حمله میتواند سرقت اطلاعات یا اختلال نرمافزاری باشد، نفوذ به تجهیزات عملیاتی ممکن است مستقیماً باعث تغییر دما، فشار، سرعت یا سایر شرایط فیزیکی شود و خسارتهایی فراتر از محیط دیجیتال ایجاد کند.
صنعت خردهفروشی پیشتر نیز با حملات سایبری پرهزینه مواجه شده است. حمله سال گذشته به شرکت بریتانیایی مارکس اند اسپنسر بخشی از فعالیت فروشگاهها و خدمات اینترنتی آن را مختل کرد و کاهش فروش حدود ۳۲۴ میلیون پوندی به همراه داشت. با این حال حمله به فروشگاههای فرانسه از این جهت متفاوت است که مهاجمان مستقیماً تجهیزات ضروری برای نگهداری مواد غذایی را دستکاری کردهاند. دادههای منتشرشده درباره صنعت غذا و نوشیدنی نیز حاکی از افزایش پیامدهای عملیاتی حملات باجافزاری است، بهطوری که سهم قربانیانی که ناچار به توقف فعالیت شدند از ۴۵ درصد در سال ۲۰۲۱ به ۵۸ درصد در سال ۲۰۲۵ رسید. حمله اخیر فرانسه نمونهای از پیامدهای نفوذ سایبری به تجهیزاتی است که اختلال در عملکرد آنها میتواند همزمان به خسارت اقتصادی، از بین رفتن مواد غذایی و تهدید ایمنی محیط کار منجر شود.
انتهای پیام/